Aller au contenu

Réalisations

Des projets menés du code au serveur.

Deux produits livrés de bout en bout, et un cluster Kubernetes exploité en production.

Projets clients

Deux clients, de A à Z.

Sur ces deux projets, j'ai conçu l'application puis mis en place l'infrastructure et le déploiement automatisé. Un interlocuteur unique, du code au serveur.

pour la mise en ligne
1 semaine
d'objectif de disponibilité
99,9 %
projets clients exploités en production
2
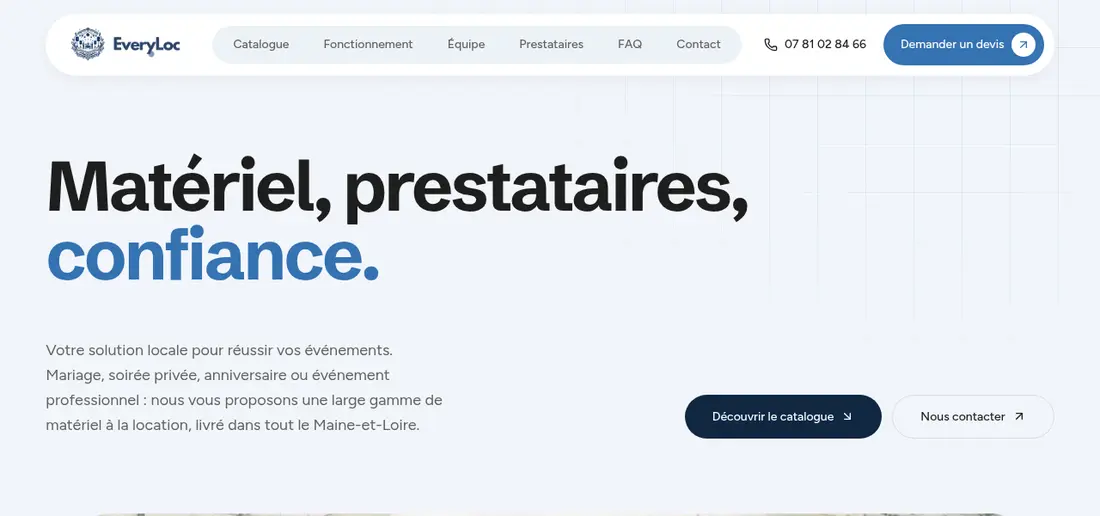
Page d'accueil du site Everyloc, location de matériel événementiel

Plateforme de location de matériel événementiel · Depuis mai 2025

Everyloc

Catalogue en ligne, réservation par dates, paiement et facturation, espace d'administration et espace prestataires. Application conçue et développée de A à Z, puis déployée et exploitée.

angers-location.fr ↗

Développement fullstack

  • Catalogue, panier et réservation par dates
  • Paiement en ligne et factures générées automatiquement
  • Back-office d'administration et espace prestataires
  • Référencement : métadonnées, données structurées, sitemap

Infrastructure et déploiement

  • Hébergé chez OVHcloud, déployé avec Dokploy
  • Application conteneurisée (Docker, build en plusieurs étapes)
  • Base PostgreSQL, stockage objet S3 et serveur mail
  • Intégration continue : lint, typage, tests et build à chaque push
  • Image Docker publiée automatiquement à chaque version
  • Next.js
  • TypeScript
  • Prisma
  • PostgreSQL
  • Stripe
  • Docker
  • GitHub Actions
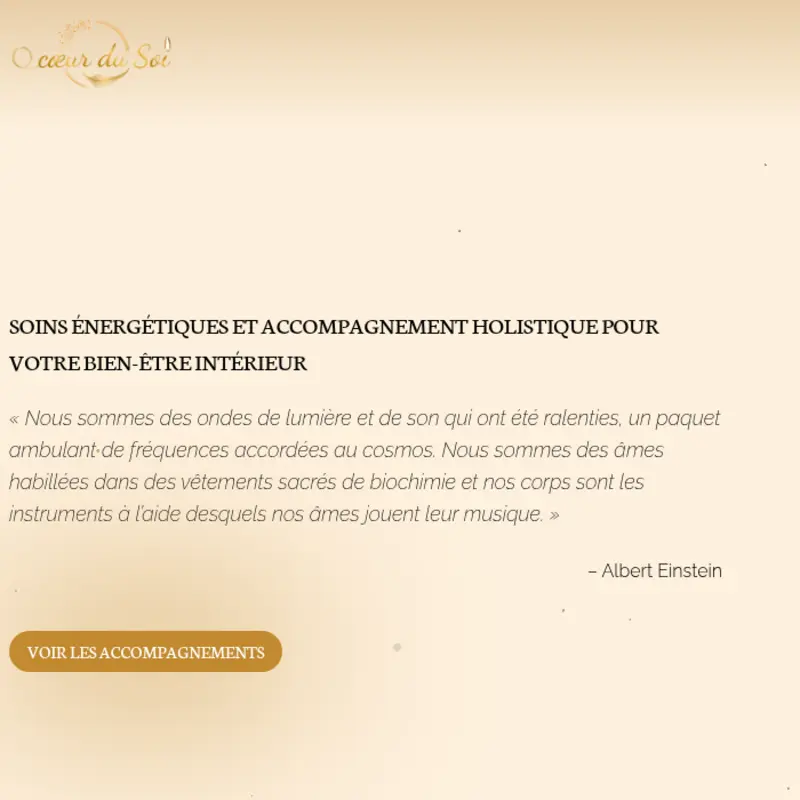
Page d'accueil du site O Cœur du Soi, accompagnement holistique

Site et blog d'une praticienne en accompagnement holistique · Depuis octobre 2025

O Cœur du Soi

Site vitrine que la cliente modifie elle-même : éditeur de pages visuel, blog, newsletter et espace d'administration. Développé de A à Z, puis déployé de façon automatisée.

ocoeurdusoi.com ↗

Développement fullstack

  • Éditeur de pages visuel : modifier le site sans développeur
  • Blog avec éditeur de texte riche et images
  • Newsletter avec confirmation d'inscription et désinscription
  • Authentification et espace d'administration

Infrastructure et déploiement

  • Hébergé chez OVHcloud, déployé avec Dokploy
  • Rendu serveur conteneurisé (Docker)
  • Base MongoDB, cache et stockage objet S3 pour les images
  • Build vérifié à chaque push (GitHub Actions)
  • Image Docker publiée automatiquement à chaque version
  • TanStack Start
  • TypeScript
  • MongoDB
  • S3
  • Docker
  • GitHub Actions

Étude de cas : cluster Kubernetes

Quatre décisions structurantes pour la robustesse.

Exploitation de l'infrastructure d'une entreprise qui héberge l'ensemble de ses projets sur Kubernetes, sur serveurs dédiés. Description anonymisée : ni noms, ni adresses, ni domaines.

Pas d'accès SSH sur les nœuds

Le système (Talos) est immuable et administré par API. Il n'y a pas de shell à compromettre, et deux nœuds configurés de la même façon sont strictement identiques.

Git comme seule porte d'entrée

Aucun changement manuel durable : tout passe par une revue, puis ArgoCD applique. L'historique Git est l'historique de l'infrastructure, et un retour arrière est un simple revert.

Une gestion des secrets sans exposition

Chiffrés dans Git, déverrouillés par un coffre-fort (Vault) lui-même démarré automatiquement, puis injectés dans les applications. Aucun secret en clair dans un dépôt.

Un ordre de démarrage maîtrisé

Seize vagues de déploiement garantissent que le réseau, le stockage et les secrets existent avant les applications qui en dépendent. Reconstruire le cluster est une procédure maîtrisée.

Architecture

Sept couches, du matériel à Git.

Chaque couche a un rôle défini, des outils standards et une procédure de remplacement. Aucune dépendance propriétaire.

composants déployés par GitOps
40+
vagues de déploiement ordonnées
16
secret en clair dans Git
0
accès SSH sur les nœuds
0
Kubernetes · Talos LinuxGitsource de véritéArgoCDGitOpsApplicationsconteneursIngressTraefik, HTTPSSecretsVault, SOPSPostgreSQLhaute dispo.StockageCeph distribuéSécuritéKyverno, TrivyObservabilitéPrometheusSauvegardesVeleroRéseauCilium eBPFStockage objet UEcopie chiffrée
  • flux applicatif et GitOps
  • périmètre du cluster

Déploiement

L'ordre de démarrage, vague par vague

ArgoCD déploie les composants dans un ordre strict pour respecter leurs dépendances.

  1. Vague 0Réseau (Cilium) et certificats
  2. Vague 1-2Stockage distribué (Rook-Ceph)
  3. Vague 3-4Coffre-fort de secrets (Vault)
  4. Vague 5-6Secrets vers Kubernetes, mises à jour d'images
  5. Vague 7Ingress (Traefik)
  6. Vague 8DNS automatique et métriques
  7. Vague 9Logs, traces et sondes
  8. Vague 10-11PostgreSQL haute disponibilité
  9. Vague 12-13Métriques ressources et autoscaling
  10. Vague 14-15Messagerie (RabbitMQ)

Pour vous

Ce que ça change pour votre projet.

Un cluster à seize vagues n'est pas nécessaire à votre échelle. Les mêmes principes s'appliquent en revanche, dimensionnés à votre besoin : reproductibilité, maîtrise des secrets, sauvegardes restaurées et traçabilité de chaque changement.

Échange préalable

Trente minutes pour cadrer votre besoin et votre infrastructure cible.

Échange gratuit, sans engagement, en visioconférence. Vous repartez avec une analyse argumentée et, le cas échéant, un devis ferme.